El informe no es la evidencia
Un informe de seguridad puede tener una portada convincente, una puntuación alta y una lista extensa de hallazgos sin permitir todavía una decisión responsable. La pregunta profesional no es si el documento parece completo, sino si otra persona puede reconstruir qué se observó, bajo qué condiciones, cómo se interpretó y qué parte de la conclusión está fuera de alcance.
Leer críticamente no significa desconfiar de todo informe. Significa leerlo como un argumento técnico: una pregunta y un alcance producen observaciones mediante un método; esas observaciones sostienen inferencias con cierto grado de confianza; las inferencias se relacionan con impacto, riesgo y una decisión. Si se rompe un enlace, la conclusión debe reducirse, no maquillarse con lenguaje más contundente.
Este capítulo enseña a auditar ese argumento sin repetir la prueba completa. El objeto de estudio es un informe sintético de evaluación; no se presenta un incidente real ni se atribuyen cifras a una organización. El objetivo es transferible: saber qué preguntar cuando el documento proviene de un scanner, una prueba de penetración, una auditoría de controles, una revisión de arquitectura o un equipo de respuesta.
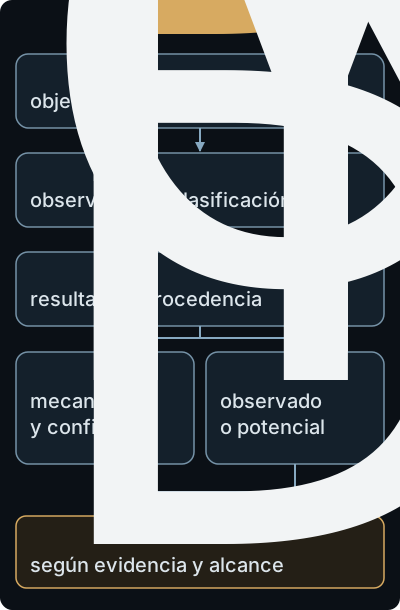
Método y oráculo producen observaciones; inferencia e impacto requieren apoyo, y la evidencia insuficiente limita la conclusión.
Primera lectura: qué problema debía resolver el informe
Antes de entrar en los hallazgos, localice la decisión que el informe debía informar. ¿Se buscaba autorizar una versión, priorizar remediaciones, demostrar un control, investigar una anomalía o decidir si el riesgo residual es aceptable? Una misma observación puede ser suficiente para una decisión y completamente insuficiente para otra.
El alcance es el conjunto de activos, versiones, identidades, interfaces, datos, tiempo y acciones que el trabajo podía cubrir. Su mecanismo es restrictivo: define dónde una observación tiene significado y dónde deja de tenerlo. Un test contra la API de una aplicación no evalúa automáticamente la aplicación móvil, el proveedor de identidad ni las colas a las que replica datos. El error frecuente es leer la lista de dominios como si fuera una frontera completa. En uso profesional, se compara el alcance firmado o aprobado con el inventario que aparece en el método, los anexos y las exclusiones.
El objetivo tampoco es un eslogan. “Evaluar seguridad” debe convertirse en una propiedad observable: comprobar si una identidad de prueba puede leer objetos de otra organización, verificar que una política bloquea una acción no autorizada o determinar si un registro permite reconstruir una secuencia. El límite es importante: un objetivo de autenticación no prueba por sí solo autorización, confidencialidad de backups ni disponibilidad. Un informe útil declara la relación entre objetivo y criterio de decisión.
Luego revise la población evaluada: versiones, configuraciones, tenants, rutas, muestras y ventanas temporales. Una muestra puede representar una selección deliberada o un subconjunto accidental. El error es generalizar “la plataforma” a partir de un único endpoint o de una configuración de laboratorio sin demostrar equivalencia. Uso profesional: pedir el criterio de selección y señalar qué población queda sin observar.
Método, oráculo y procedencia
Todo hallazgo depende de un método. Un scanner compara señales con reglas; una prueba manual recorre estados y usa un oráculo para decidir si el resultado coincide con lo esperado; una entrevista recoge declaraciones; un examen revisa artefactos; un análisis de código razona sobre rutas que quizá no se ejecutaron. NIST SP 800-115 distingue pruebas y exámenes y advierte que la elección del método debe responder al objetivo y a sus límites. NIST SP 800-115, §§2–3
El oráculo es el criterio que permite clasificar una observación. En una prueba de autorización, “respuesta HTTP 200” no es suficiente: el oráculo debe definir qué objeto pertenecía a qué principal y qué resultado era permitido. En una revisión de logging, la presencia de una línea no prueba que el evento sea oportuno, íntegro ni atribuible. El error frecuente es aceptar la salida del instrumento como resultado de seguridad. Uso profesional: reconstruir el estímulo, el estado previo, el resultado esperado, el resultado observado y la regla que los compara.
La procedencia describe de dónde procede un artefacto, quién lo capturó, cuándo, con qué configuración y qué transformaciones sufrió. Un pantallazo recortado puede ilustrar una pantalla, pero pierde contexto de solicitud, identidad y reloj. Un log exportado puede ser útil y, a la vez, no demostrar integridad si no se sabe quién lo generó o si fue filtrado. No se trata de exigir una cadena forense a todo documento; se trata de igualar el rigor a la decisión. Para afirmar una reproducción, el lector debería encontrar versión, precondiciones, pasos mínimos, datos de prueba y evidencia que otra persona pueda relacionar con ese recorrido.
La independencia responde si la evidencia y la interpretación dependen de la misma persona, herramienta o fuente. Independencia no significa que todo deba ser externo: una revisión por quien no diseñó el control puede descubrir un supuesto que el autor normalizó. Su límite es que dos informes que copian la misma salida no constituyen dos observaciones independientes. Uso profesional: registrar conflictos, automatismos compartidos y revisiones cruzadas sin convertir “tercero” en sello de validez.
Desmontar un hallazgo sin perder el hilo
Un hallazgo no es una etiqueta de scanner. Es una unidad argumental que debería contener, como mínimo, condición, activo o propiedad afectada, precondiciones, evidencia, impacto observado y potencial, confianza, recomendación y límites. La estructura sirve para separar piezas que suelen fusionarse en un párrafo alarmista.
Un modo práctico de leerla es marcar seis frases distintas:
- Observación: qué ocurrió o qué artefacto se obtuvo bajo condiciones descritas.
- Inferencia: qué mecanismo explica la observación y qué precondiciones necesita.
- Impacto: qué propiedad, activo o decisión puede verse afectado; distinguir observado de posible.
- Severidad: una clasificación o puntuación cuyo criterio y versión deben aparecer.
- Decisión: qué acción se propone, para quién y con qué urgencia.
- Límite: qué no se probó, qué incertidumbre permanece y qué cambio exige revalidación.
El orden causal importa. Si el informe dice “un atacante obtiene control total” pero sólo enseña una respuesta distinta al cambiar un identificador, la observación puede ser real y la inferencia, incompleta. Quizá falte autenticación, una condición de autorización o una ruta de ejecución. El error opuesto también existe: una inferencia plausible puede presentarse como observación aunque no se haya reproducido. Uso profesional: pedir el paso que conecta cada oración; si no existe, reescribir la conclusión con alcance menor.
Caso sintético: el informe Atlas
Considere un informe ficticio sobre el servicio Atlas, evaluado en la versión 4.8 en un entorno de pruebas. El resumen ejecutivo afirma: “Se detectó una vulnerabilidad crítica de aislamiento; cualquier usuario puede acceder a todos los documentos de clientes”. En el cuerpo se encuentra una solicitud autenticada con una cuenta de prueba, un identificador cambiado y una respuesta que incluye metadatos de un objeto perteneciente a otro tenant. No se descargó el documento; el informe no indica si la API compara el tenant en otra capa.
La observación defendible es más estrecha: “Con la cuenta de prueba A, en la versión 4.8 y en el endpoint E, al sustituir el identificador X por Y, el servidor devolvió los campos M y N asociados al tenant B”. La inferencia es que una comprobación de autorización o de asociación entre objeto y tenant puede faltar en esa ruta. El impacto observado es exposición de metadatos; la lectura del contenido y la afectación de todas las rutas son impactos potenciales todavía no confirmados.
Esta redacción no minimiza el riesgo. Lo hace auditable. Permite pedir una reproducción con objetos sintéticos, contrastar una ruta permitida y otra denegada, comprobar si el gateway o el servicio downstream repite la decisión y determinar qué versiones y configuraciones comparten el defecto. También evita que la etiqueta “crítica” impida al equipo revisar la precondición que define el verdadero alcance.
Cobertura no es cantidad de páginas
La cobertura es la relación entre lo que el método pudo observar y la población u objetivo que se pretendía evaluar. Una matriz con cien pruebas puede tener menos cobertura relevante que diez pruebas que atraviesan todas las rutas de autorización. La cobertura tiene dimensiones: funcionalidades, estados, roles, versiones, datos, controles, errores y tiempo.
NIST SP 800-53A Rev. 5 organiza procedimientos de evaluación alrededor de objetivos, objetos y métodos como examen, entrevista y prueba; la evaluación se adapta al sistema y a su contexto. NIST SP 800-53A Rev. 5, §§2–3 y apéndices de procedimientos Leer esa estructura ayuda a detectar un informe que enumera controles sin mostrar qué objeto se examinó ni qué resultado satisfizo el objetivo.
El error frecuente es confundir profundidad con cobertura. Una prueba muy detallada de una ruta puede no decir nada sobre otra que usa un middleware diferente. También se confunde cobertura con ausencia de hallazgos: un negativo sólo significa que el método no reportó la condición en la cobertura alcanzada. Incluso dentro de esa cobertura puede haber falsos negativos si el instrumento, sus reglas o las condiciones de observación no permiten detectar el defecto. Alcanzar un objeto y examinarlo con capacidad suficiente son cuestiones diferentes. Uso profesional: buscar una tabla de inclusión y exclusión, errores de ejecución, rutas no disponibles, cuentas no utilizadas y dependencias que cambiaron durante el trabajo.
La actualidad pertenece a la cobertura. Una configuración observada el lunes puede no representar el despliegue del viernes; un parche puede corregir la ruta probada y dejar una integración antigua activa. Una conclusión que conserva la fecha y versión es fuerte precisamente porque admite caducidad. El error es tratar “evaluado” como estado permanente. Uso profesional: exigir un criterio de cambio que dispare retest: nueva versión, cambio de frontera, modificación de identidad, dependencia o configuración relevante.
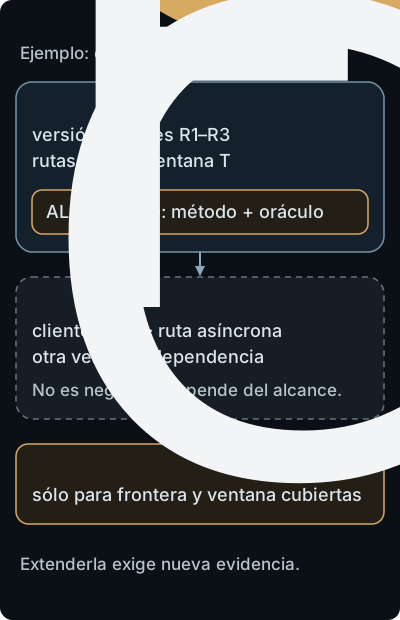
En este ejemplo se distingue lo examinado de lo no observado; excluir una ruta no equivale a obtener un resultado negativo.
Severidad, riesgo y puntuación
La severidad describe la magnitud técnica de una condición según un esquema declarado. El riesgo combina escenario, probabilidad o plausibilidad, impacto, exposición, incertidumbre y contexto de decisión. No son sinónimos. Un fallo con gran impacto potencial puede tener precondiciones raras; una condición de severidad moderada puede ser prioritaria si afecta un activo esencial y está ampliamente expuesta.
CVSS, Common Vulnerability Scoring System, es un marco para comunicar características y severidad de vulnerabilidades. En CVSS v4.0, las métricas Base representan propiedades intrínsecas; Threat expresa factores que cambian con el tiempo; Environmental incorpora el entorno del consumidor; Supplemental aporta atributos adicionales. La propia especificación indica que factores como pérdidas monetarias, requisitos regulatorios, número de clientes o valor de una vida quedan fuera del cálculo y deben tratarse en la gestión de riesgo. FIRST, CVSS v4.0, §§1–1.1
Por eso un lector debe buscar la versión, el vector, los supuestos y el grupo de métricas. Una cifra sin vector oculta cómo se llegó a ella; un vector Base presentado como prioridad organizacional borra exposición y criticidad local. El error frecuente es ordenar automáticamente el trabajo por puntuación. Uso profesional: usar CVSS como una entrada transparente, combinarlo con inventario, alcance, controles compensatorios, explotación observada, esfuerzo y consecuencias, y registrar quién acepta el riesgo residual.
Una puntuación tampoco valida el hallazgo. El score describe la condición si la condición está correctamente establecida. En el caso Atlas, una puntuación alta no prueba que Y sea accesible desde Internet, que el documento pueda descargarse o que todas las identidades compartan la ruta. La dirección lógica es primero validar el mecanismo y luego interpretar su severidad.
Calidad del lenguaje y saltos de conclusión
El estilo del informe es parte de su evidencia. Palabras como “siempre”, “nunca”, “cualquiera”, “total”, “garantizado” o “sin riesgo” exigen un alcance que rara vez está declarado. No son prohibidas; son señales para buscar una definición operacional y un contraejemplo plausible. “Nunca observamos” habla de una observación histórica; no equivale a “no puede ocurrir”. “No se encontró” habla del método; no equivale a “no existe”.
También conviene localizar verbos que esconden mecanismos: “permite”, “compromete”, “expone”, “bypassea” y “demuestra”. “Permite” puede significar que una ruta fue observada o que el autor infiere una cadena completa. “Compromete” debería decir qué principal, activo y propiedad quedaron bajo control. “Demuestra” necesita una propiedad y un dominio de validez. El error es discutir el adjetivo sin pedir la transición causal. Uso profesional: reemplazar cada verbo fuerte por una frase que nombre condición, resultado y evidencia.
Un informe puede recomendar “parchear inmediatamente” y seguir siendo técnicamente correcto, pero la decisión operacional exige más: disponibilidad de parche, compatibilidad, rollback, exposición mientras se despliega y validación posterior. Mitigación reduce riesgo o exposición sin afirmar que la causa desapareció; remediación corrige la condición, aunque debe demostrarse que no abrió otra ruta. El error frecuente es llamar “cerrado” a un hallazgo sólo porque se creó un ticket o se aplicó una regla en un entorno. Uso profesional: exigir evidencia de causa corregida, regresión de rutas relevantes y residual explícito.
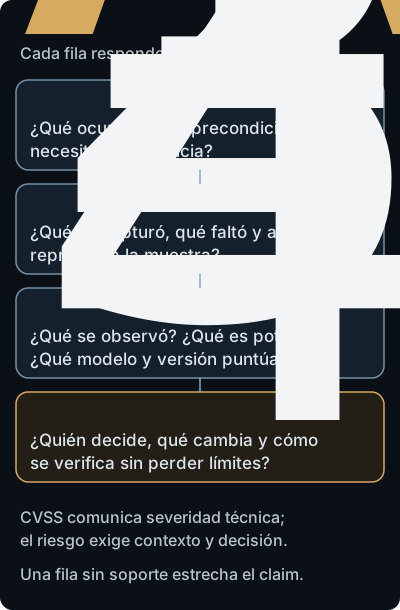
Condición, evidencia, impacto y acción necesitan soporte propio; una puntuación no sustituye el riesgo contextual.
Leer el resumen ejecutivo contra el cuerpo
El resumen ejecutivo tiene una función legítima: permite decidir con poco tiempo. Su límite es la compresión. Una frase de prioridad debe poder rastrearse a hallazgos, evidencia y supuestos; si no, es una opinión sin trazabilidad. Empiece por copiar cada conclusión del resumen y busque su soporte en el cuerpo. Marque si cambia el sujeto (“una ruta” se convierte en “la plataforma”), el tiempo (“durante la prueba” se convierte en “en producción”) o la certeza (“sugiere” se convierte en “confirma”).
Un resumen que dice “no existen vulnerabilidades críticas” puede querer decir “no se encontraron hallazgos que el método clasificara como críticos”. Si el documento no define criterio, versiones y exclusiones, la frase no permite comparación. Un resumen que dice “se corrigieron todos los hallazgos” debe distinguir corrección implementada, verificación del cambio y aceptación de los riesgos que no se pudieron eliminar.
El error no se corrige pidiendo más páginas. Un informe largo puede ocultar el mismo salto en un anexo. Uso profesional: construir una matriz breve de afirmación, evidencia, supuesto, límite y decisión; la matriz funciona como índice de razonamiento, no como sustituto de la prosa explicativa.
Qué hacer con desacuerdos
Un desacuerdo útil identifica el enlace preciso que no acepta. “El impacto está exagerado” es una impresión; “la evidencia muestra metadatos, pero la conclusión afirma lectura de contenido sin una prueba ni un supuesto declarado” es una objeción verificable. La respuesta puede consistir en una prueba adicional, una restricción del claim, una corrección de la evidencia o una decisión explícita de aceptar incertidumbre.
Separe tres desacuerdos que a menudo se mezclan. El desacuerdo fáctico pregunta si el evento ocurrió o si el artefacto es auténtico. El desacuerdo interpretativo pregunta qué mecanismo explica el evento. El desacuerdo decisional acepta el análisis, pero prioriza de otra forma por contexto, coste o tolerancia. Resolver el primero no resuelve necesariamente el tercero.
Cuando la evidencia es insuficiente, la conclusión adecuada puede ser “no evaluado”, “no reproducido bajo estas condiciones” o “impacto no confirmado”. Son estados informativos, no evasiones. El error es forzar un sí o no para llenar un tablero. Uso profesional: conservar la pregunta abierta, asignar propietario y criterio de cierre, y no usar el silencio como confirmación o refutación.
De la lectura a la acción profesional
Después de criticar el informe, convierta cada límite en una próxima pregunta. Para un hallazgo de autorización: ¿qué identidades y objetos sintéticos reproducen la condición?, ¿qué rutas comparten el componente?, ¿qué control positivo demuestra acceso legítimo y qué control negativo demuestra rechazo? Para un control operativo: ¿qué configuración, evidencia y frecuencia permiten inferir que opera?, ¿qué ocurre durante una excepción o un fallo del proveedor? Para un informe de incidente: ¿qué parte está confirmada, qué sigue siendo hipótesis y qué evidencia podría cambiar la línea temporal?
Una decisión de retest no es volver a ejecutar el mismo scanner. Debe probar que la causa fue modificada, que el camino relevante ya no produce el resultado indebido y que no se degradaron rutas legítimas. Debe conservar versión, configuración, datos, oráculo y diferencias frente a la prueba original. El error frecuente es cerrar por una captura de “antes/después” sin comprobar una integración que escapó al parche. Uso profesional: definir el criterio de aceptación antes de ejecutar y registrar resultados negativos y desviaciones.
Una decisión de aceptación de riesgo tampoco convierte el hallazgo en falso. Significa que una autoridad identificable acepta consecuencias y condiciones durante un periodo, con controles y fecha de revisión. El lector debe buscar quién puede aceptar, qué alcance tiene la aceptación, qué evidencia la sostiene y qué evento la invalida. Si el informe no separa recomendación técnica de decisión de negocio, no corresponde atribuir la elección al analista.
Procedimiento de lectura reproducible
Para informes distintos, aplique una secuencia constante y registre las respuestas:
- Propósito: ¿qué decisión debía informar y qué propiedad se evaluó?
- Frontera: ¿qué activos, versiones, identidades, datos, terceros y tiempo entraron y cuáles quedaron fuera?
- Método: ¿qué estímulos, instrumentos, entrevistas, exámenes y oráculos se usaron?
- Hallazgo: ¿qué observación es reproducible y qué inferencia la explica?
- Impacto: ¿qué se observó, qué se estima y qué depende de precondiciones no demostradas?
- Calibración: ¿qué versión y supuestos sostienen severidad, CVSS o prioridad?
- Cobertura: ¿qué rutas, estados, muestras, errores y cambios limitan el negativo?
- Acción: ¿qué mitigación, remediación, retest o aceptación tiene propietario y criterio verificable?
La secuencia no reemplaza el juicio experto. Su función es impedir que una portada, una cifra o una recomendación oculte la relación entre evidencia y decisión. También permite que un informe bueno sobreviva a una lectura escéptica: si el límite está declarado, no es una debilidad editorial sino parte de la conclusión.
Síntesis
Leer críticamente un informe de seguridad es reconstruir un argumento acotado. El lector identifica la pregunta, la frontera y la población; examina cómo el método generó observaciones y qué oráculo las clasificó; separa observación, inferencia, impacto, severidad, decisión y límite; y comprueba si la recomendación conserva esa precisión.
La cantidad de hallazgos, páginas o puntuaciones no sustituye procedencia, cobertura ni reproducibilidad. CVSS comunica características y severidad dentro de un modelo; no valida un defecto ni decide por sí solo el riesgo de una organización. Una mitigación no equivale a remediación y un retest útil prueba causa, camino, regresión y versión. Cuando falta evidencia, “no evaluado todavía” es una conclusión profesional que mantiene abierta la siguiente pregunta.
El resultado de esta lectura no es aceptar o rechazar un documento en bloque. Es saber qué parte merece confianza, qué parte necesita prueba y qué decisión puede tomarse sin afirmar más de lo que el informe permite.
Comprobación de comprensión
- Un informe declara que “la plataforma es segura” después de revisar dos endpoints. ¿Qué elementos de alcance y población pedirías antes de aceptar la conclusión?
- En el caso Atlas, separa una observación, una inferencia, un impacto observado y dos impactos potenciales. ¿Qué evidencia cambiaría cada uno?
- ¿Por qué la salida de un scanner no constituye por sí sola un hallazgo confirmado? Explica el papel del oráculo y de la validación manual.
- Un informe usa una puntuación CVSS Base como prioridad urgente para todas las organizaciones. ¿Qué supuestos faltan y qué factores quedan fuera de CVSS?
- Compara cobertura y profundidad con un ejemplo en el que una prueba muy detallada deje rutas importantes sin evaluar.
- ¿Qué diferencia hay entre “no se encontró”, “no se reprodujo” y “se refutó bajo condiciones”? ¿Qué decisión permite cada frase?
- Un proveedor aplica una regla temporal y marca un hallazgo como cerrado. ¿Qué evidencia exigirías para distinguir mitigación, remediación y retest?
- Redacta una objeción verificable a un resumen ejecutivo que amplíe “metadatos expuestos en una ruta” a “lectura total de documentos por cualquier usuario”.
Una respuesta suficiente no enumera palabras del capítulo: debe conservar el enlace entre evidencia y decisión. Para comprobar tus respuestas:
- 1: identifica propiedad, versión, población, método, ventana y exclusiones. Dos endpoints no representan automáticamente todas las rutas.
- 2: distingue los metadatos observados, la hipótesis sobre autorización y los impactos de contenido o población aún no confirmados. Indica qué evidencia podría sostener o descartar cada ampliación.
- 3: reconstruye el oráculo y comprueba si la señal corresponde realmente a la condición. Una persona también puede equivocarse: «validado manualmente» no basta sin explicar el criterio y la evidencia.
- 4: conserva versión, vector y supuestos; añade exposición, activos, consecuencias y decisión organizacional. La puntuación no valida el hallazgo.
- 5: contrasta el rigor aplicado a una ruta con la extensión del conjunto examinado. Por ejemplo, analizar muchos estados de una ruta no cubre otra que emplea un control diferente.
- 6: separa ausencia de detección, intento sin reproducción y evidencia que contradice una hipótesis precisa. Sólo el último caso refuta esa hipótesis bajo las condiciones declaradas; ninguno acredita seguridad universal.
- 7: distingue reducción de exposición, corrección de la condición y comprobación posterior. Pide versión, alcance y resultados, no sólo el estado del ticket.
- 8: señala exactamente los saltos de metadatos a contenido, de una ruta a todas y de una cuenta a cualquier usuario. Propón una conclusión acotada a lo observado.
Una respuesta que sólo diga «el alcance es limitado» no satisface el ejercicio.
Problema de transferencia
Recibes un informe sobre una aplicación multiinquilino. El alcance dice “API pública”, la prueba usa una sola cuenta administrativa, el cuerpo contiene tres respuestas HTTP y el resumen asigna CVSS 9.1. No se indica versión del cliente móvil, proveedor de identidad, datos sintéticos ni si la respuesta se obtuvo en producción. Construye una matriz breve con: afirmación, observación, inferencia, precondiciones, impacto observado, impacto potencial, evidencia faltante, límite y próxima decisión. Después redacta un párrafo para dirección que conserve la urgencia posible sin presentar como confirmado lo que aún no fue probado.
La matriz debe mantener separadas las tres respuestas HTTP de la afirmación del resumen, señalar que una cuenta administrativa no representa la población completa y registrar como desconocidos la versión del cliente móvil, el proveedor de identidad, el entorno y la procedencia de los datos. La recomendación puede pedir preservar evidencia, aplicar una mitigación reversible y fijar un retest; no puede llamar confirmado al control total ni concluir que la plataforma está limpia. La urgencia se justifica por la plausibilidad y el impacto potencial, no por convertir CVSS 9.1 en prueba del defecto.
Fuentes principales
- Karen Scarfone et al. NIST SP 800-115: Technical Guide to Information Security Testing and Assessment, §2.1–2.3 (métodos), §6.5 (plan), §7.3 (análisis), §§8.2–8.3 (informe y remediación), 2008.
- NIST. SP 800-53A Rev. 5: Assessing Security and Privacy Controls in Information Systems and Organizations, metodología y procedimientos de evaluación, 2022.
- NIST. SP 800-30 Rev. 1: Guide for Conducting Risk Assessments, §§2–3, 2012.
- FIRST. Common Vulnerability Scoring System Version 4.0: Specification Document, versión 1.2, 2023–2024.